
Cyberangriff auf Kühlanlagen: Nun auch Kühlschränke der französischen Blutbank gehackt
Nach den Hackerangriffen auf Kühlschränke in Supermärkten ist jetzt der französische Blutspendedienst betroffen. Wie ist das technisch möglich?
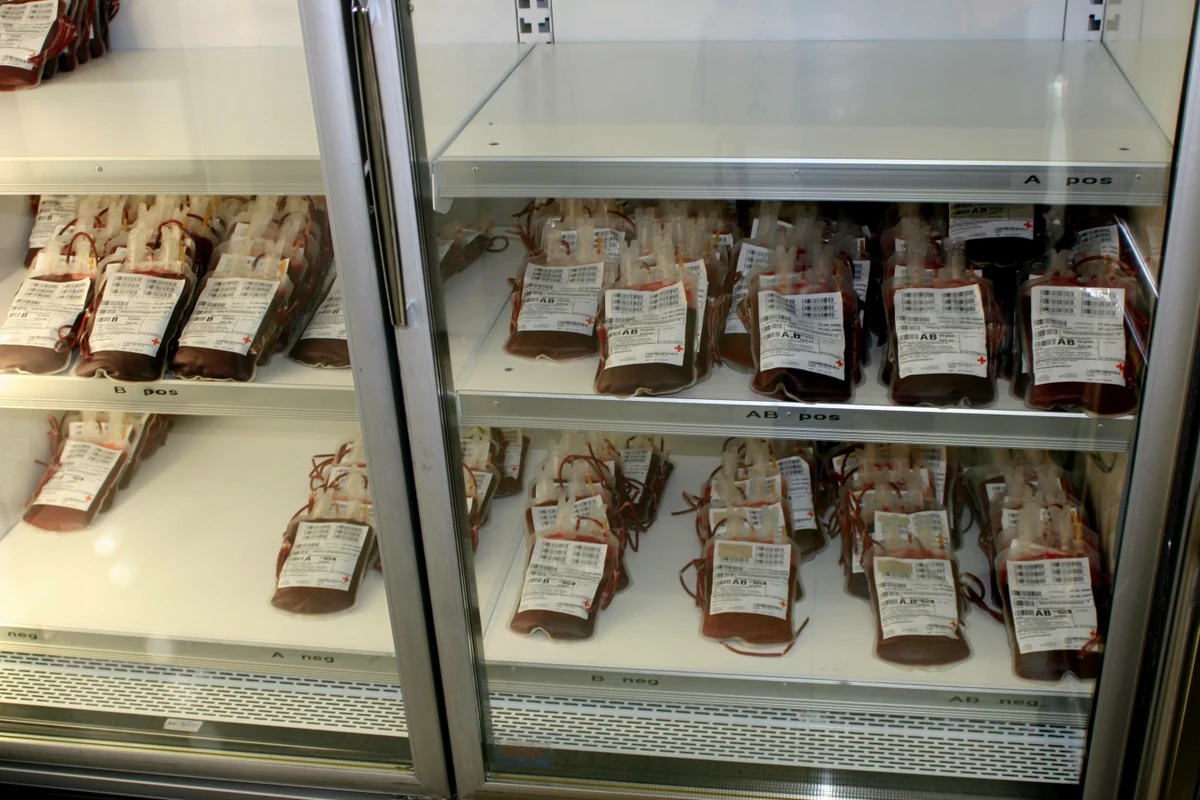
Foto: M. Henning/blickwinkel/imago
Hacker haben nach Supermärkten auch Kühlschränke des französischen Blutspendedienstes sabotiert. Am Mittwoch berichtete der Sender BFM, die Angreifer hätten Kühlanlagen für Blutkonserven von minus 30 auf 110 Grad Celsius verstellt. Da der Vorfall schnell bemerkt wurde, seien keine Schäden entstanden. Ansonsten wären möglicherweise für Patient:innen bestimmte Blutspenden verloren gegangen.
Bereits am Montag hatten Hacker in mehreren europäischen Ländern die Kühlanlagen verschiedener Supermärkte von Kühlen auf Heizen umgestellt. Auch in Deutschland wurden einzelne Geschäfte in Nordrhein-Westfalen, Niedersachsen und Bayern Ziel des Angriffs, darunter Filialen der Ketten CAP, Edeka und Rewe. Ebenso betroffen ist eine Metzgerei in der bayerischen Oberpfalz. Schon im Oktober hatte es ähnliche Angriffe auf französische Supermärkte gegeben.
Immer nutzten die Hacker Schwachstellen in den über das Internet gesteuerten Kühlanlagen aus. Betroffen sind unter anderem ältere Anlagen des dänischen Herstellers Danfoss gewesen. Der IT-Sicherheitsexperte Christoph Fischer kritisierte, die Hersteller hätten Steuerungsanlagen mit unveränderten Werkseinstellungen und Standardpasswörtern ausgeliefert. Die Betreiber der Kühlschränke hätten laut Fischer längst Updates erhalten müssen, welche eine zwingende Änderung der Passwörter vorschreiben.
Die Hintertür bei den älteren Geräten sei dadurch entstanden, dass sich das Standardpasswort vor allem aus dem aktuellen Datum zusammensetze, sagte IT-Experte Christoph Kunz im NDR. Dadurch sei dieses leicht zu erraten. Die Hacker könnten dann über den Browser auf die Steuerung zugreifen und die Temperatur der Kühlregale verändern. Dieser Angriff sei nicht sehr kompliziert, so Kunz.
Problem: Keine Updates für ältere Geräte
Bereits bei der ersten Inbetriebnahme der Geräte müssten nach Fischers Ansicht individuelle Passwörter vergeben werden. Der Fernzugriff über das Internet könnte zwar für die Wartung sinnvoll sein, müsse jedoch abgesichert werden, „etwa über Zertifikate und asymmetrische Verschlüsselung“.
Das Problem: Die älteren Kühlregalmodelle bekämen keine Sicherheitsupdates mehr, um die Lücke zu schließen, sagt Kunz. Laut dem IT-Nachrichtendienst heise online habe sich der Hersteller Danfoss darauf beschränkt, jenen Kunden einen Austausch der alten Geräte zu empfehlen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hatte Mitte Oktober bereits eine Reihe an Empfehlungen für Betreiber „kleiner und kleinster industrieller Technik“ herausgegeben. Vor allem empfiehlt das BSI, dass solche Anlagen nicht direkt aus dem Internet erreichbar sein sollten. Dafür könnten Betreiber den Zugriff etwa durch Virtual Private Networks (VPN), eine Multi-Faktor-Authentifizierung und sichere Passwörter absichern. Auch regelmäßige Software-Updates seien essenziell. Das funktioniert jedoch nur, wenn es auch welche gibt. (mit dpa)


meistkommentiert